Откуда берут интернет провайдеры?
Добрый вечер, допустим, хочу я стать интернет провайдером. У кого мне(как провайдеру) покупать интернет?
У провайдеров первого уровня(Network Server Provider Tier-1)? Подскажите как это работает, спасибо)
- Вопрос задан более года назад
- 1161 просмотр
Комментировать
Решения вопроса 0
Ответы на вопрос 4

Внимание! Изменился адрес почты!
У магистральщиков, вестимо — крупных провайдеров.
ЗЫ: Про СОРМ не забудь 🙂
Ответ написан более года назад
Комментировать
Нравится 3 Комментировать

Токсичный шарпист
У магистрального провайдера (Tier 1 или Tier 2), который действует на территории, где собираешься оказывать услуги.
В россии магистраль достаточно большая и ей около десятка разных провайдеров управляют — найти их список и к каким сетям они напрямую подключены не сложно.
Ответ написан более года назад
Комментировать
Нравится 2 Комментировать
Меня все знают как WebDiez.
Просто отправляешь всем магистральным провайдерам заявку на покупку трафика, получаешь цены, выбираешь лучшего цена/качество.
Ответ написан более года назад
Нравится 1 1 комментарий
ссылка по теме
https://pikabu.ru/story/otkuda_internet_u_provayde.
Polimer_Alexey @Polimer_Alexey
У вышесточщего провайдера имеющего соответствующую лицензию
Для примера в городе открываешь провайдера, нужен конал связи
Чаще всего это РТК (ростелеком) делаешь у них запрос на тех условия подключения и т.д.
Мтс, биллайн и т.д. Также дают канал
Платишь ежемесячно и все
Выше написали за СОРМ, ну это не по теме но СОРМ согласовать надо с ФСБ, и потом ставить, или если вышестоящий провайдер аутСОРМингом занимается, можешь купить эту услугу, опять же с разрешением ФСБ и т.д.
Ответ написан более года назад
Комментировать
Нравится Комментировать
Ваш ответ на вопрос
Войдите, чтобы написать ответ

- Компьютерные сети
- +1 ещё
Почему производители не указывают тесты RFC2544?
- 1 подписчик
- вчера
- 67 просмотров
Как устроен интернет-провайдер
Все мы пользуемся интернетом — сидим в соц. сетях, смотрим онлайн фильмы, читаем новости и даже совершаем покупки. Но все ли знают как устроен интернет и откуда он берется? Сейчас расскажу.
По своей сути — интернет — это огромная компьютерная сеть.
Интернет для пользователя предоставляют провайдеры, так сказать «третьего» уровня, которые занимаются организацией локальных сетей и предоставлением услуг по подключению.
Они заключают договор с национальными операторами которые имеют каналы связи по стране: (яркий пример — Ростелеком или Транстелеком, а те в свою очередь получают интернет от провайдеров первого уровня — это те, на ком держится интернет, то есть меж-континентальные глобальные операторы с оптикой на дне океанов и терабитами трафика:

Все начинается с организации аплинка: так в провайдере называют соединения с вышестоящим провайдером: Транстелекомом или Ростелекомом. Обычно, для отказоустойчивости используют 2 или 3 подключения. Это скоростные оптические каналы: обычно их пропускная способность измеряется в десятках гигабит, а оплата идет за ширину канала: допустим 5 рублей за мегабит.
Аплинки подключаются к пограничному маршрутизатору — (бордеру на сленге администраторов)
Пограничный он потому, что находится на границе сети провайдера, и аплинка:

«За бордером» находятся так называемые «брасы»: Это устройства, которые аутентифицируют пользователя (проверяют его логин и пароль) Так же они выдают пользователю ip адрес, и другие технические параметры. Так же брас выдает и лимиты: подсчет гигабайт и мегабит в тарифе пользователя — его задача.
Типичный представитель: errisson se100:

Брас берет все данные от radius-сервера. Этот сервер содержит данные о всех пользователях, их атрибуты и параметры. В radius все это заносит биллинг. То есть типичная схема: в биллинге мы заводим учетную запись, биллинг предает параметры на radius, а когда вы захотите выйти в интернет, брас обратится к радиусу: есть ли такой пользователь, и какие политики к нему применять?
После брасов — идет так называемая агрегация: это коммутаторы в серверной провайдера. В эти коммутаторы подключены целые дома:
(на фото каждый желтый оптический патчик — это подключенный дом)
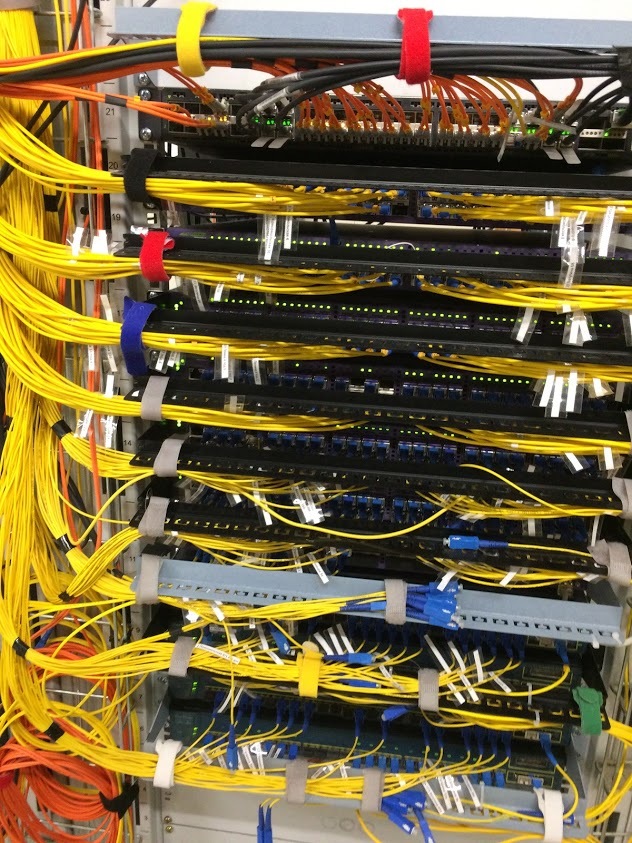
Ну а дальше оптический кабель от агрегации — приходит на дом. На доме стоит коммутатор (коммутатор доступа) и в него уже подключены квартиры:

Как только провайдер получает лицензию на осуществление деятельности — так сразу получает требование о установке СОРМ. СОРМ устанавливается у провайдера, он подключен в ядро сети и может наблюдать за трафиком пользователей. Кстати — СОРМ устанавливают за счет провайдера. О ценах не буду рассказывать дабы не вызвать у неподготовленных сердечные приступы.
В других странах тоже следят за гражданами:
Подобные системы есть и в других странах: в Европе – Lawful Interception (LI), сертифицированная ETSI, в США – CALEA (Communications Assistance for Law Enforcement Act).
Так же оператор обязан ограничивать доступ к сайтам в автоматическом режиме: Опять же за счет провайдера, устанавливаются сервера фильтрации трафика. Сервер раз в час получает свежую выгрузку с сайта РКН. За неполучение выгрузки — штраф.
Так же в сети оператора стоит программно-аппаратный комплекс- «Ревизор»: он постоянно проверяет доступ до заблокированных сайтов, и в случае, если какой то сайт из списка внезапно стал доступен — провайдер получает штраф. Все в автоматическом режиме,
4 года назад
Пост выглядит незаконченно 🙂
раскрыть ветку
4 года назад
Хочу напомнить, что РКН сосёт хуй.
раскрыть ветку
4 года назад
Фиг с этими провайдерами, объясните куда ведёт этот аплинк?
раскрыть ветку
4 года назад
Как-то несколько сумбурно написано. В первых абзацах идёт описание со стороны пользователя дальше в интернет. Потом описание, видимо, меняется на противоположное: описывается последовательность железок со стороны интернета к пользователю. Даже мне, ITшнику, частично знакомому с темой, пришлось несколько раз перечитывать чтобы снять появившеемся недоумнение. Хотя тема полезная, следует раскрывать её дальше.
4 года назад
У меня стоит безлимитный тариф за 350 рублей за 30 мбит/сек. Тариф 100 мбит/сек стоит 450 рублей. Самый быстрый тариф, это 200 мбит/сек за 950 рублей, а самый бюджетный 190 рублей за 6 мбит/сек. Красноярский край,город Шарыпово. Провайдер Сиблайн. Лучше и стабильнее монополиста Ростелекома в 100 раз.
раскрыть ветку
Похожие посты
14 дней назад
Сэкономили на спичках или более 10 лет головняка у клиента
У меня в начале нулевых монтажники мелкого местного провайдера протянули по квартире витую пару для Интернета, им не хватило длины отрезанного куска кабеля и они под шкафом сделали скрутку, о чëм никто из нас, жильцов, не знал. И более 10 лет из-за этого моросил интернет. Могло рандомно пропадать соединение на несколько часов. Также оно пропадало на время и потом появлялось после уборки, если под шкаф тыкали щëткой пылесоса или шваброй. На звонки инженерам провайдера те разводили руками, мол не видим проблем с оборудованием. Потом я перешëл к крупному федеральному провайдеру, но кабель внутри квартиры остался старый (по моему решению, т. к. его замена повлекла бы разрушения интерьера), и проблема, естественно, не ушла. В итоге от нового провайдера добился, чтобы направил ко мне монтажников для проверки линии. Только они начали прозванивать тестером, так сразу сказали, что на проводе есть скрутка. Нашли еë, заменили на коннектор с розеткой и наступило счастье. На всë про всë ушло минут 10.
Собственно к чему я. Из-за какого-то легкомысленного долбоклюя, нарушившего технологию (причëм непонятно зачем, они же всë равно как-то смогли обжать конец кабеля, для подключения к ПК, а значит и соединение двух частей кабеля могли оформить как следует), клиент более 10 лет имел головняк с некачественным доступом в Интернет.
10 месяцев назад
Мерзотный Ростелеком: диалог сверхразума Татьяны с эбонитом
Предыстория:
Итак, приехав к родителям, получаю жалобу, что цена на интернет очень высокая (платят почти 1000 руб), а интернет постоянно отваливается.
Изначально тариф подключали они в 2017 году за 600 руб в месяц.
Захожу в личный кабинет на сайте, смотрю детализацию и ох*еваю от того, что вижу. Первые 2 года все было нормально: абон.плата + аренда роутера, затем с 3 года роутер как бы был выкуплен и перешел в собственность, а оплата ниже не стала. Повышалась где по 20 руб., где по 100, и так выросла до таких вот масштабов.
Оказывается, как-то самовольно Ростелеком изменил тариф родителям на «Игровой» с опциями в каких-то ноунейм играх и подписку на онлайн-кинотеатр wink, который вообще никто не смотрит и даже не знал.
Отключить доп. услуги в ЛК невозможно, но вижу тариф за 600 руб. и хочу на него переключиться. На сайте он идет как базовый тариф, т.е. без акции:

Пытаюсь подключить его в личном кабинете, как он вдруг становится акционным и никак нельзя узнать подробности, в чем состоит акция:

Тогда я закономерно решаю обратиться в чат поддержки и вот тут начинается настоящее шоу:


Оказывается, Ростелеком считает своих клиентов «эбонитами», оно и видно :С


Для меня так и осталось загадкой, что будет происходить 2 месяца, и что случится по истечении этого времени, даже страшно.


Тут видно, что Татьяна явно чем-то болеет. Жаль человека, конечно, но в таком случае с клиентами работать ей явно не рекомендовано.

Затем она зачем-то снова со мной поздоровалась, опять человеку память отшибало на 4 минуты.
Впервые встречаю такую наглухо отбитую «поддержку». Интересно, конечно, чем все это закончится, но бежать от Ростелекома нужно однозначно и связываться с ними себе дороже.
Показать полностью 11
1 год назад
Как я победил Ростелеком
Абонентом Ростелекома являюсь давно, еще со времен dial-up, потом перешел на оптику, да и от телефонного номера отказался не так давно, лет 7-8 назад. Но полтора месяца назад меня стали доставать звонками по поводу дополнительной страховки оборудования за 45 рублей в месяц. Причем, если отказываешься, даже под запись разговора, оператор трещит так, что не вставить слова, можно хоть матом на нее орать, но словесный понос не прекращается, разве что начинается игра в испорченный телефон «не слышу что вы говорите».
Короче, достало это все. В конце ноября я позвонил другому провайдеру, узнал условия, заказал подключение с 1 декабря, после больше часа висел на линии Ростелекома, чтобы расторгнуть договор, был последовательно передан пяти операторам, в конце «самый главный специалист» предложил мне новые условия договора: 350 р/мес абонентки (меньше на 200) и повышение скорости до 200 мбит/с (вместо 150). Кроме этого я обозначил внесение всех моих телефонных номеров в базу запрета обзвона с предложениями. Позвонил альтернативному провайдеру и отменил заказ, потом от него был единственный(!) звонок, но я объяснил ситуацию, не забыв упомянуть, что одним из главных условий был запрет рекламного обзвона.
1 декабря проверил тариф, он не поменялся. Снова зависаю на телефоне, недолго, минут на 50, через несколько операторов все-таки переключают на человека, который может принимать решения, тариф тут-же меняется, даже не успели закончить разговор.
За прошедший месяц был только один звонок от Ростелекома, и то не по поводу вымогательства новых денег, а с предложением поменять якобы устаревшее оборудование на современное. Но я сталкивался со случаями, когда на новых POS-терминалах стоит тупая прошивка от Ростелекома, которая даже не дает самостоятельно поменять пароль Wi-Fi, поэтому отказался.
По поводу навязываемой страховки тоже узнал. По договору они обязаны бесплатно поменять арендуемое оборудование в случае его выхода из строя и без нее, а новая страховка распространяется на случаи пожаров, затоплений и т.п.
З.Ы. На что способен пенсионер с телефоном и кучей свободного времени.
Показать полностью
Поддержать
1 год назад

Провайдеры продолжение
Пять дней назад я на весь Пикабу радовалась свежеподключенному интернету. Коротко предыстория — переезд, сети нет, нужно подключать. Первый провайдер промолчал на оставленный номер телефона, второй два дня в очередь на подключение не мог поставить. Потом сказал, что ещё через пару дней подключит. Третий быстро прибежал и подключил. Старт эпопеи был неделю назад.
Сегодня гоняю туда-сюда по секс-шопу, людей радую приятными вещами, а какая-то зараза мне звонит без перерыва. Дозвонились. Ухтыжблин! Первый провайдер!
— Вы, говорит, подключиться хотели, так мы готовы об этом поговорить.
— Я уже подключилась давно.
— Вы выбрали другого провайдера? — ребята, вы серьёзно? Неделя, Карл, неделя до перезвона!
— Да. — я старалась не ржать в трубку.
— А какие для этого были причины?

Поддержать
1 год назад
Как я в школе интернет-провайдером работал
Сразу скажу, что я не из нормальных людей, поэтому статься может показаться вам каким-то бредом.
В классе 7-м, я раздавал интернет своим одноклассникам за небольшие деньги. Сначала это была простая раздача мобильного интернета по Wi-Fi, что умеет делать каждый смартфон. Но мне была интересна тема интернет-провайдерства, как это всё устроено и т.д. Поэтому я начал разработку что-то типа интернет-провайдера с биллингом в своем классе. Не буду тут расписывать процесс разработки, множественные изменения и преобразования моей сети. В общем, напишу, до чего я дошел спустя 2 с лишним года постепенного развития сети (после чего проект закрылся).

1. Я носил в своем рюкзаке маршрутизатор Mikrotik hAP lite mini (вроде, самое простое и дешевое решение от микротик). Он питался от PowerBank. Много места в рюкзаке это оборудование не занимало. Для чего это нужно было? Mikrotik раздавал основную сеть Wi-Fi для пользователей, но пропускал только тех, которых позволял пропускать так называемый биллинг, с которым общался Mikrotik. Еще он сообщал биллингу о подключениях устройств к сети. О биллинге ниже.
2. Да, у меня был собственный биллинг. Он был написан вручную на скриптах Python, работал на бесплатном VPS. У каждого пользователя моей сети был аккаунт, к которому привязан MAC-адрес устройства. Работало примерно так: если баланс пользователя ниже абонентской платы (т.е. баланса не хватит, чтобы оплатить еще один период), то аккаунт блокируется, а как только баланс равен или превышает величину абонентской платы — блокировка снимается. Что происходит при блокировке и разблокировке? При блокировке аккаунта, биллинг посылает Микротику команду, чтобы он удалил адрес данного устройства (тот, что привязан к аккаунту) из белого списка MAC-адресов Wi-Fi. Пользователь больше не может подключиться к нашей сети. При разблокировке происходит все наоборот — адрес добавляется в белый список, пользователь получает доступ к Wi-Fi.
Mikrotik так же сообщал биллингу о подключении/отключении устройств. Если у пользователя не оплачен период, то при подключении его устройства к сети оплачивался новый период, с баланса снималась сумма за период (абонентская плата).
3. Функционировал чат-бот в Телеграм. Собственно, там была панель управления для админа (внесение оплат, регистрация аккаунтов и т.п.).

Были функции и для пользователей сети, такие как просмотр своего баланса, статуса, учётных данных, взятие обещанного платежа и смена MAC-адреса.

Бот так же был написан на языке Python.
И это все работало в пределах одного небольшого класса, среди своих одноклассников. Если вам кажется это странным — перечитайте первое предложение статьи. А вообще, я делал это ради своего удовольствия, это как хобби. Мне нравилось постоянно развивать этот проект, наблюдать за его работой. Да и это значительно упрощало учет пользователей: все происходило автоматически. Мне только нужно было вносить оплаты через бота, что занимало несколько секунд. Много ли я заработал? Копейки. Стоимость моего интернета была очень дешевая, да и средний онлайн был 2-3 человека всего. Но цель была не в заработке, а в самом процессе=).
Показать полностью 3
1 год назад
Великобритания изнутри, часть 2. Особенности национального интернета
После первого поста у меня образовалось почти 200 подписчиков. Начинаю испытывать лёгкую боязнь сцены 🙂 Второй пост предполагался довольно развёрнутым и должен был выйти ещё в начале марта, но после начала известных событий в конце февраля я очень надолго потерял работоспособность. До тех пор, пока у меня не наберётся сил на эпическое повествование, буду пилить небольшие посты на конкретные темы.
Сегодня расскажу про то, как в Великобритании устроен проводной интернет, потому что даже в такой банальной теме есть интересные нюансы.
Подавляющее число провайдеров здесь работают по контрактной схеме. Контракт заключается обычно на 1, 1.5 или 2 года. В этот период провайдер не может поднять стоимость услуг — вернее, может, но только раз в год и не больше, чем на уровень инфляции цен. С другой стороны, клиент тоже не может досрочно прервать контракт, иначе придётся заплатить довольно большой штраф, обычно сопоставимый с полной оставшейся стоимостью контракта. Из этих правил есть исключения: например, контракт можно завершить без штрафа, если провайдер некачественно работает или не выполняет условия контракта; а если переезжаешь, то существующий контракт также можно перенести с собой на новый адрес также без штрафа.
Система с контрактами, с одной стороны, даёт меньше свободы действий, чем, например, в России, где провайдера можно сменить в любой момент. Однако её главный плюс в том, что она снижает стоимость услуг в долгосрочной перспективе. Небольшое количество британских провайдеров позволяют подключать интернет и без контракта, но тогда цена будет заметно выше. Причина в том, что конкуренция на рынке провайдеров в Великобритании крайне высока, и, если бы не контракты, клиенты бегали бы от одного к другому хоть каждый месяц, если новый провайдер даст скидку. Контракты снижают турбулентность на рынке и позволяют провайдерам спокойнее планировать наперёд.
Ещё один важный фактор заключается в том, как именно происходит смена провайдера. В отличие опять-таки от России, инженер нового провайдера не придёт бурить стену и прокладывать кабель. Почти все провайдеры в Великобритании используют единую систему локальных соединений Openreach. Кабель этой системы есть почти в каждом доме страны и идёт до локальной точки маршрутизации (обычно она одна на улицу, участок улицы или многоквартирный дом). И вот уже в эти точки приходит оптоволокно различных провайдеров. Поэтому в день смены провайдера инженер просто переключает ваш кабель из одного гнезда в другой — с ним даже не нужно видеться. Единственное, что сделает новый провайдер — это пришлёт вам роутер, который нужно подключить вместо прежнего. А старый провайдер пришлёт предоплаченный почтовый пакет, в котором ненужный роутер можно будет отправить на повторное использование или переработку.
На данный момент большинство кабелей Openreach — это обычная витая пара, обеспечивающая скорость в десятки мегабит в секунду. Сейчас по всей стране её постепенно меняют на оптоволокно, которое даёт уже гигабитные скорости. Некоторые провайдеры не используют Openreach и имеют собственные независимые оптоволоконные сети. Из них есть только один крупный — Virgin Media, и множество мелких локальных.
Интернет здесь стоит, конечно, дороже российского — как и всё, в функцонировании чего участвует человеческий труд. Но, похоже, стоимость его постепенно падает. Например, и мой самый первый контракт, и текущий стоили примерно £25 в месяц (2200 ₽). Мой контракт как раз подходит к концу, и нового провайдера с такой же скоростью — 70 Мб/с — мне удалось найти уже за £16 (1400 ₽) в месяц.
Кстати, для смены провайдера не только не придётся встречать инженера нового провайдера, но даже и вообще как-либо вживую взаимодействовать с обоими провайдерами. Заявка новому оформляется онлайн, и он самостоятельно в фоне передаёт информацию о твоём решении прошлому провайдеру.
В целом качеством здешнего интернета я вполне удовлетворён. Пару раз бывали какие-то мелкие проблемы, когда приходилось звонить в техподдержку, но они были неизменно обаятельны и решали любые вопросы. А ещё почти по любому вопросу техподдержке можно написать в Твиттер, и тогда не придётся даже звонить.
В заключение расскажу об одном запомнившемся случае. Как-то несколько лет назад я переезжал, и с линией Openreach в моём новом доме обнаружились проблемы, на устранение которых потребовалось несколько дней. Чтобы я не сидел это время без интернета, провайдер на следующий же день за свой счёт прислал мне по почте 4G роутер с безлимитным траффиком.
На сегодня всё, спасибо всем за внимание, постараюсь пилить посты почаще %)
Откуда берут интернет провайдеры находящиеся на вершине пищевой цепи?

Ниоткуда. Интернет это не вещь, его взять нельзя.
Они предоставляют доступ к интернету.
Т.е они просто связывают пользователей интернета.
А крупные провайдеры — связывают крупные узлы.
Интернет это совокупность всех пользователей глобальной сети.
Ответ написан более трёх лет назад
Нравится 2 6 комментариев

uam @uam Автор вопроса
то есть никаких спутников сплошные кабеля?
uam: Вы шутите какие могут быть спутники у крупных провайдеров?
У спутника очень низкая скорость, и очень высокая цена за переданный объем информации.
Спутники применяются исключительно для доставки трафика в удаленные от цивилизации места.

АртемЪ: ну с США я так понимаю у нас нет прямого кабеля, или с Автралией, наш кабель лежит до Европы, а от них до США
Дмитрий: Ну почему же?
www.cablemap.info
Хотя бы кабель БРИКС посмотрите.
Владивосток- Китай-Индия-ЮАР-Бразилия.
А прямые транзиты на штаты или в австралию делать особого смысла нет — т.е если тянуть прям от нас и до штатов.
У нас огромная страна — штаты и австралия тоже не маленькие, расстояния большие — и по пути куча мест с которыми тоже нужно обеспечивать связь — поэтому кабели тянут не между странами, а между крупными хабами, куда сходится множество других кабелей.
Как устроена и организована глобальная сеть в РФ?
Все мы пользуемся интернетом — сидим в соц. сетях, смотрим онлайн фильмы, читаем новости и даже совершаем покупки. Но все ли знают как устроен интернет и откуда он берется? Сейчас расскажу.
Краткое содержание:
- Провайдеры интернета передают интернет между собой до конечного пользователя.
- Провайдер выдает нам IP адреса.
- DNS сервер и его роль в нашей жизни.
- Наш трафик проходит через фильтры копов, которые исполняют организованную государством слежку. Комплексы СОРМ
- Устройство и работа NAT сервера, такие есть в наших роутерах и у провайдера. Таким образом они разделяют трафик между нами. Таким образом наш роутер разделяет трафик между ПК, ноутом, и смартфоном.
- Сетевая модель OSI.
- Маршрутизация пакетов.
Мы заключаем договор с провайдером, после чего он выделяет нам канал, соответствующий выбранному тарифу, закрепленный за нашим договором, вместе со всеми данными, без которых провайдер не имеет права предоставлять нам интернет. При подключении машины к интернету, DHCP сервер провайдера выдает нам чаще всего динамические глобальные IPv6 IP адреса (если Вы не запросили у него статические).
Для чего он нужен?
IP адрес позволяет другим компьютерам, объединенным в сеть, общаться с вашим. Отправлять сообщения, обмениваться файлами и так далее. Хотя, на самом деле это не все так просто, как кажется на первый взгляд.
Он может быть локальным и глобальным. Локальный адрес выдается например роутером.
Идем дальше, интернет раздается из одного, большого канала между абонентами, реализовано это через маршрутизатор и NAT сервер (маскарад), то есть, когда трафик идет по большому каналу к абоненту, он идет к маршрутизатору, который подменяет адрес пакетов на лету на адрес машины, от которой шел запрос, так-же в обратную сторону.
Мы посещаем сайт, но как все устроено под капотом?
Все сайты находятся на серверах, сервера === это компьютеры, которые имеют достаточную мощность для того, чтобы ответить на все запросы, и имеют специальную серверную ОС, в основном — Linux (ubuntu, debian, centOS), на которой и запущен сервер. Сервер запускается при помощи ПО, специально созданного для размещения сайтов. В основном это Apache или Nginx. У компьютеров нет графического интерфейса из-за соображений экономии ресурсов. Вся работа ведется из командной строки.
Такие сервера находятся в специальных дата-центрах, имеющихся в каждой стране и регионе по несколько штук. Они очень хорошо охраняются и за их работой следят опытные специалисты, за которыми так-же хорошо следят.
Итак, сервер запущен, сайт работает, но это еще не все. Как я уже сказал, все компьютеры имеют свои адреса, локальные и глобальные, и сайт имеет 128 битовый адрес, но не будем же мы к нему обращаться по этому трудно запоминающемуся адресу? Тут то и работает DNS. Эта система регистрирует в своей базе данных адреса и присваивает им короткое имя, например google.ru.
Система доменных имен оперирует уже полноценными именами (буквы латиницы, цифры, тире и нижнее подчеркивание допускается при их формировании). Их гораздо легче запомнить, они несут смысловую нагрузку и ими проще оперировать — вместо 209.185.108.134 мы пишем google.ru в адресную строку.
DNS системы имеются в роутерах и у провайдеров, которые могут подменять адреса, если имеются более актуальные данные.
СОРМ
Мы узнали то, что интернет нам дает провайдер, соответственно, трафик проходит через него. Тут то и приходит государство, с требованием слежки за интернет пользователями. Они устанавливают комплексы систем СОРМ у провайдера, подключают их к коммутатору и трафик идет через них. Эти системы фильтруют пакеты, посещения сайтов и бог знает что еще. Так же они имеют доступ к базе данных провайдера. В зависимости от типа системы, она собирает как трафик отдельного лица, так и всех в целом.
В других странах тоже следят за гражданами?
Да, следят. Подобные системы есть и в других странах: в Европе – Lawful Interception (LI), сертифицированная ETSI, в США – CALEA (Communications Assistance for Law Enforcement Act). Отличие нашего СОРМ – в контроле за исполнением функций. В России, в отличие от Европы и США, сотрудники ФСБ должны иметь действующее судебное предписание, но могут подключаться к оборудованию СОРМ без предъявления оператору судебного ордера.
А теперь технические подробности:
IP-адрес — уникальный сетевой адрес узла в компьютерной сети, построенной на основе стека протоколов TCP/IP.
В 6-й версии IP-адрес (IPv6) является 128-битовым. Внутри адреса разделителем является двоеточие (напр. 2001:0db8:85a3:0000:0000:8a2e:0370:7334). Ведущие нули допускается в записи опускать. Нулевые группы, идущие подряд, могут быть опущены, вместо них ставится двойное двоеточие (fe80:0:0:0:0:0:0:1 можно записать как fe80::1). Более одного такого пропуска в адресе не допускается.
DHCP (англ. Dynamic Host Configuration Protocol — протокол динамической настройки узла) — сетевой протокол, позволяющий компьютерам автоматически получать IP-адрес и другие параметры, необходимые для работы в сети TCP/IP. Данный протокол работает по модели «клиент-сервер». Для автоматической конфигурации компьютер-клиент на этапе конфигурации сетевого устройства обращается к так называемому серверу DHCP, и получает от него нужные параметры. Сетевой администратор может задать диапазон адресов, распределяемых сервером среди компьютеров. Это позволяет избежать ручной настройки компьютеров сети и уменьшает количество ошибок. Протокол DHCP используется в большинстве сетей TCP/IP.
DHCP является расширением протокола BOOTP, использовавшегося ранее для обеспечения бездисковых рабочих станций IP-адресами при их загрузке. DHCP сохраняет обратную совместимость с BOOTP.
DHCP порты — 67 — сервер, 68 — клиент.
Основной протокол в интернете — TCP:
TCP/IP — сетевая модель передачи данных, представленных в цифровом виде. Модель описывает способ передачи данных от источника информации к получателю. В модели предполагается прохождение информации через четыре уровня, каждый из которых описывается правилом (протоколом передачи). Наборы правил, решающих задачу по передаче данных, составляют стек протоколов передачи данных, на которых базируется Интернет. Название TCP/IP происходит из двух важнейших протоколов семейства — Transmission Control Protocol (TCP) и Internet Protocol (IP), которые были первыми разработаны и описаны в данном стандарте. Также изредка упоминается как модель DOD (Department of Defense) в связи с историческим происхождением от сети ARPANET из 1970-х годов (под управлением DARPA, Министерства обороны США)
HTTP TCP порт — 80, SMTP — 25, FTP — 21.
СОРМ
Так-же у провайдеров установлены комплексы для сбора данных. У нас, в россии, это корм, в других странах — аналогичные комплексы, только с другим названием и производителем.
ИС СОРМ-3 — программно-аппаратный комплекс для сбора, накопления и хранения информации об абонентах операторов связи, статической информации об оказываемых услугах и проводимых платежах. Доступ к информации, хранящейся в системе, предоставляется уполномоченным сотрудникам государственных органов при проведении ОРМ на сетях операторов связи с помощью интеграции с типовым ПУ регионального управления ФСБ России.
Показывать сложные схемы не буду, уверен, они никому не нужны. Скажу только то, что они подключаются к коммутатору (snr 4550).
Сетевой коммутатор — устройство, предназначенное для соединения нескольких узлов компьютерной сети в пределах одного или нескольких сегментов сети. Коммутатор работает на канальном (втором) уровне модели OSI. Коммутаторы были разработаны с использованием мостовых технологий и часто рассматриваются как многопортовые мосты. Для соединения нескольких сетей на основе сетевого уровня служат маршрутизаторы (3 уровень OSI).
Маршрутизатор — специализированный компьютер, который пересылает пакеты между различными сегментами сети на основе правил и таблиц маршрутизации. Маршрутизатор может связывать разнородные сети различных архитектур. Для принятия решений о пересылке пакетов используется информация о топологии сети и определённые правила, заданные администратором.
Широко практикуется разделение сети, основанной на протоколе IP, на логические сегменты, или логические подсети. Для этого каждому сегменту выделяется диапазон адресов, который задается адресом сети и сетевой маской. Например (в CIDR записи):
- 192.168.1.0/24, 192.168.2.0/24, 192.168.3.0/24 и т. д. — в каждом сегменте до 254 узлов
- 192.168.0.0/25, 192.168.128.0/26, 192.168.172.0/27 — в сегментах до 126, 62, 30 узлов соответственно.
Основная задача СОРМ — обеспечение безопасности государства и его граждан, что достигается выборочным контролем прослушиваемой информации. Разработка СОРМ ведется согласно приказам Госкомсвязи, Минкомсвязи и постановлениям Правительства РФ смысл которых – обязать операторов связи «предоставлять уполномоченным государственным органам, осуществляющим оперативно-розыскную деятельность или обеспечение безопасности Российской Федерации, информацию о пользователях услугами связи и об оказанных им услугах связи, а также иную информацию, необходимую для выполнения возложенных на эти органы задач, в случаях, установленных федеральными законами».
СОРМ-2 — Это система для слежения за российскими пользователями интернета. Представляет собой устройство (сервер), которое соединено с оборудованием провайдера (оператора связи). Провайдер только включает его в свою сеть и не знает о целях и методах прослушивания, управлением занимаются спецслужбы.
СОРМ-3 – что нового?
Основной целью СОРМ-3 является получение максимально полной информации о пользователе, причем не только в реальном времени, но и за определенный период (до 3 лет). Если СОРМ-1 и СОРМ-2 перехватывают информацию от пользователя, то СОРМ-3 не содержит такой информации, а хранит только статистику, копит ее и создает профиль человека в сети Интернет. Для накопления таких объемов данных будут применяться большие системы хранения, а также системы глубокой проверки трафика (Deep Packet Inspection) для отсеивания лишней информации (фильмы, музыка, игры), которая не содержит полезных сведений для правоохранительных органов.
Идем дальше, интернет раздается из одного, большого канала между абонентами, реализовано это через маршрутизатор и NAT сервер (маскарад), то есть, когда трафик идет по большому каналу к абоненту, он идет к маршрутизатору, который подменяет адрес пакетов на лету на адрес машины, от которой шел запрос.
NAT — это механизм в сетях TCP/IP, позволяющий преобразовывать IP-адреса транзитных пакетов. Также имеет названия IP Masquerading, Network Masquerading и Native Address Translation.
Преобразование адреса методом NAT может производиться почти любым маршрутизирующим устройством — маршрутизатором[1], сервером доступа, межсетевым экраном. Наиболее популярным является SNAT, суть механизма которого состоит в замене адреса источника (англ. source) при прохождении пакета в одну сторону и обратной замене адреса назначения (англ. destination) в ответном пакете. Наряду с адресами источник/назначение могут также заменяться номера портов источника и назначения.
Принимая пакет от локального компьютера, роутер смотрит на IP-адрес назначения. Если это локальный адрес, то пакет пересылается другому локальному компьютеру. Если нет, то пакет надо переслать наружу в интернет. Но ведь обратным адресом в пакете указан локальный адрес компьютера, который из интернета будет недоступен. Поэтому роутер «на лету» транслирует (подменяет) обратный IP-адрес пакета на свой внешний (видимый из интернета) IP-адрес и меняет номер порта (чтобы различать ответные пакеты, адресованные разным локальным компьютерам). Комбинацию, нужную для обратной подстановки, роутер сохраняет у себя во временной таблице. Через некоторое время после того, как клиент и сервер закончат обмениваться пакетами, роутер сотрет у себя в таблице запись об n-ом порте за сроком давности.
Помимо source NAT (предоставления пользователям локальной сети с внутренними адресами доступа к сети Интернет) часто применяется также destination NAT, когда обращения извне транслируются межсетевым экраном на компьютер пользователя в локальной сети, имеющий внутренний адрес и потому недоступный извне сети непосредственно (без NAT).
Существует 3 базовых концепции трансляции адресов: статическая (Static Network Address Translation), динамическая (Dynamic Address Translation), маскарадная (NAPT, NAT Overload, PAT).
Статический NAT — Отображение незарегистрированного IP-адреса на зарегистрированный IP-адрес на основании один к одному. Особенно полезно, когда устройство должно быть доступным снаружи сети.
Динамический NAT — Отображает незарегистрированный IP-адрес на зарегистрированный адрес из группы зарегистрированных IP-адресов. Динамический NAT также устанавливает непосредственное отображение между незарегистрированными и зарегистрированными адресами, но отображение может меняться в зависимости от зарегистрированного адреса, доступного в пуле адресов, во время коммуникации.
Перегруженный NAT (NAPT, NAT Overload, PAT, маскарадинг) — форма динамического NAT, который отображает несколько незарегистрированных адресов в единственный зарегистрированный IP-адрес, используя различные порты. Известен также как PAT (Port Address Translation). При перегрузке каждый компьютер в частной сети транслируется в тот же самый адрес, но с различным номером порта. Механизм NAT определён в RFC 1631, RFC 3022.
Типы NAT
Классификация NAT, часто встречающаяся в связи с VoIP.[2] Термин «соединение» использован в значении «последовательный обмен пакетами UDP».
Симметричный NAT (Symmetric NAT) — трансляция, при которой каждое соединение, инициируемое парой «внутренний адрес: внутренний порт» преобразуется в свободную уникальную случайно выбранную пару «публичный адрес: публичный порт». При этом инициация соединения из публичной сети невозможна. [источник не указан 856 дней
Cone NAT, Full Cone NAT — Однозначная (взаимная) трансляция между парами «внутренний адрес: внутренний порт» и «публичный адрес: публичный порт». Любой внешний хост может инициировать соединение с внутренним хостом (если это разрешено в правилах межсетевого экрана).
Address-Restricted cone NAT, Restricted cone NAT — Постоянная трансляция между парой «внутренний адрес: внутренний порт» и «публичный адрес: публичный порт». Любое соединение, инициированное с внутреннего адреса, позволяет в дальнейшем получать ему пакеты с любого порта того публичного хоста, к которому он отправлял пакет(ы) ранее.
Port-Restricted cone NAT — Трансляция между парой «внутренний адрес: внутренний порт» и «публичный адрес: публичный порт», при которой входящие пакеты проходят на внутренний хост только с одного порта публичного хоста — того, на который внутренний хост уже посылал пакет.
Преимущества
NAT выполняет три важных функции:
Позволяет сэкономить IP-адреса (только в случае использования NAT в режиме PAT), транслируя несколько внутренних IP-адресов в один внешний публичный IP-адрес (или в несколько, но меньшим количеством, чем внутренних). По такому принципу построено большинство сетей в мире: на небольшой район домашней сети местного провайдера или на офис выделяется 1 публичный (внешний) IP-адрес, за которым работают и получают доступ интерфейсы с приватными (внутренними) IP-адресами.
Позволяет предотвратить или ограничить обращение снаружи ко внутренним хостам, оставляя возможность обращения изнутри наружу. При инициации соединения изнутри сети создаётся трансляция. Ответные пакеты, поступающие снаружи, соответствуют созданной трансляции и поэтому пропускаются. Если для пакетов, поступающих снаружи, соответствующей трансляции не существует (а она может быть созданной при инициации соединения или статической), они не пропускаются.
Позволяет скрыть определённые внутренние сервисы внутренних хостов/серверов. По сути, выполняется та же указанная выше трансляция на определённый порт, но возможно подменить внутренний порт официально зарегистрированной службы (например, 80-й порт TCP (HTTP-сервер) на внешний 54055-й). Тем самым, снаружи, на внешнем IP-адресе после трансляции адресов на сайт (или форум) для осведомлённых посетителей можно будет попасть по адресу example.org:54055, но на внутреннем сервере, находящемся за NAT, он будет работать на обычном 80-м порту. Повышение безопасности и сокрытие «непубличных» ресурсов.
Недостатки
Старые протоколы. Протоколы, разработанные до массового внедрения NAT, не в состоянии работать, если на пути между взаимодействующими хостами есть трансляция адресов. Некоторые межсетевые экраны, осуществляющие трансляцию IP-адресов, могут исправить этот недостаток, соответствующим образом заменяя IP-адреса не только в заголовках IP, но и на более высоких уровнях (например, в командах протокола FTP). См. Application-level gateway.
Идентификация пользователей. Из-за трансляции адресов «много в один» появляются дополнительные сложности с идентификацией пользователей и необходимость хранить полные логи трансляций.
Иллюзия DoS-атаки. Если NAT используется для подключения многих пользователей к одному и тому же сервису, это может вызвать иллюзию DoS-атаки на сервис (множество успешных и неуспешных попыток). Например, избыточное количество пользователей ICQ за NAT приводит к проблеме с подключением к серверу некоторых пользователей из-за превышения допустимой скорости подключений. Частичным решением проблемы является использование пула адресов (группы адресов), для которых осуществляется трансляция.
Пиринговые сети. В NAT-устройствах, не поддерживающих технологию Universal Plug & Play, в некоторых случаях, необходима дополнительная настройка (см. Трансляция порт-адрес) при работе с пиринговыми сетями и некоторыми другими программами, в которых необходимо не только инициировать исходящие соединения, но также принимать входящие.
NAT присутствует во всех роутерах и серверных операционках в том или ином виде. В роутерах это обычно называется port forwarding, в линуксах iptables, на виндовых серверах — в специальной оснастке. А теперь давайте поговорим о различных типах NAT.
Static NAT не требуется для дома, а нужен в том случае, если провайдер выделил несколько IP адресов (внешние или «белые» адреса) вашей компании, и вам нужно, чтобы некоторые серверы всегда были видны из интернета, при этом их адреса бы не менялись.
Т.е. происходит преобразование адресов 1-1 (один внешний IP назначается одному внутреннему серверу). При такой настройке ваши серверы всегда будут доступны из интернета на любом порту.
Кстати говоря о портах, попробую несколько углубиться в эту тему, но не слишком сильно. Дело в том, что любой сервис, любая программа обращается к компьютеру, серверу, роутеру или сервису (будь то почта, веб-страничка или любой другой сервис) не только по IP адресу, но и по порту. Например, чтобы вам открыть страничку google.com со своего компьютера, вам надо ввести две вещи: IP адрес (DNS имя) и… порт.
Но постойте, возмутитесь вы, ведь никакого порта вы не вводите и все отлично открывается!
Так в чем же дело в статике?
Дело в том, что, нет, в DNS записи порт не прячется, как некоторые могли бы подумать, этот самый порт ваш браузер сам подставляет в адресную строку вместо вас. Вы можете легко это проверить. Введите в адресной строке google.com:80 и увидите, что страничка гугла открылась, но волшебные «:80» внезапно исчезли.
Так вот, чтобы пользователям из интернета вас видеть и иметь возможность к вам подключаться, они должны знать две вещи: ваш IP адрес и ваш порт, на котором расположен ваш сервис.
При статическом NAT вам будет фиолетово какой порт использует сервер или программа, т.к. сервер становится полностью доступен из интернета. Чтобы уже ограничить используемые порты, настраивается на этом сервере межсетевой экран.
Если провести параллель, то IP адрес — это адрес вашего дома, а порт — это номер вашей квартиры. Таким образом, чтобы люди могли к вам попасть, им нужно знать эти две вещи, иначе они вас просто не найдут.
Схема работы статического NAT
Например, провайдер выдал вам четыре IP адреса 87.123.41.11, 87.123.41.12, 87.123.41.13, 87.123.41.14, а у вас есть три сервера и роутер. Вы назначаете роутеру, например, первый адрес из этого диапазона (87.123.41.11), а остальные делите между серверами (сервер 1 — .12, сервер 2 — .13, сервер 3 — .14).
Чтобы пользователи из интернета могли подключаться на эти серверы, им достаточно будет ввести внешние IP адреса серверов. Например, когда пользователь подключается на адрес 87.123.41.12, то роутер перенаправляет его на сервер 1 и пользователь уже общается с сервером, хотя не знает что реальный адрес сервера на самом деле другой (192.168.1.2). Такая запись в NAT таблице роутера будет храниться всегда.
- реальные адреса серверов будут скрыты
- Ваши серверы всегда будут видны в интернете
- Злоумышленники могут на них попытаться пробиться или осуществлять какие-нибудь атаки
- Требуется несколько внешних адресов, что может быть затратно
Динамический NATотличается от статического немногим. Он используется почти также, но с тем лишь исключением, что ваши сервера не видны из интернета, но самим серверам этот интернет нужен. Суть его в том, что вам также выдаются несколько внешних IP адресов от провайдера, после чего роутер сам распределяет адреса между «нуждающимися».
Т.е. как только сервер или компьютер захотел выйти в интернет, роутер смотрит на свой список внешних адресов, выданных провайдером, и выдает один адрес из этого списка, при этом помечает что вот он выдал такой-то внешний адрес такому-то серверу или компьютеру (таблица NAT).
При этом срок жизни такой записи длится очень короткое время и как только сервер/компьютер перестал требовать доступ в интернет, этот адрес удаляется из таблицы NAT роутера.
Существенный недостаток в том, что количество серверов и компьютеров, которым требуется доступ в интернет, не должен сильно превышать кол-во выданных провайдером внешних адресов.
МАРШРУТИЗАЦИЯ
У провайдерских маршрутизаторов есть таблица маршрутизации — электронная таблица (файл) или база данных, хранящаяся на маршрутизаторе или сетевом компьютере, которая описывает соответствие между адресами назначения и интерфейсами, через которые следует отправить пакет данных до следующего маршрутизатора, он выбирает наилучшие маршруты транспортного уровня Ваших пакетов от сервера к Вашему ПК или смартфону. Помните нашу любимую OSI?
Транспортный уровень (англ. transport layer) модели предназначен для обеспечения надёжной передачи данных от отправителя к получателю. При этом уровень надёжности может варьироваться в широких пределах. Существует множество классов протоколов транспортного уровня, начиная от протоколов, предоставляющих только основные транспортные функции (например, функции передачи данных без подтверждения приёма), и заканчивая протоколами, которые гарантируют доставку в пункт назначения нескольких пакетов данных в надлежащей последовательности, мультиплексируют несколько потоков данных, обеспечивают механизм управления потоками данных и гарантируют достоверность принятых данных. Например, UDP ограничивается контролем целостности данных в рамках одной датаграммы и не исключает возможности потери пакета целиком или дублирования пакетов, нарушение порядка получения пакетов данных; TCP обеспечивает надёжную непрерывную передачу данных, исключающую потерю данных или нарушение порядка их поступления или дублирования, может перераспределять данные, разбивая большие порции данных на фрагменты и наоборот, склеивая фрагменты в один пакет.
Маршрутизатор выбирает наилучший маршрут и сохраняет его в имени пакета, далее пакет действует по указанному маршруту.
Маршрут представляет из себя последовательность сетевых адресов узлов сети, которые выбрал маршрутизатор согласно своей таблице как наиболее кратчайшие между тачкой и сервером.
Так-же у всех пакетов есть время жизни, на тот случай, если они потеряются:
Понятие TTL
Представьте себе, что вам 5 лет и вы хотите кушать. Вы идете к папе и говорите: «Папа, я хочу кушать». Ваш папа смотрит телевизор и согласно таблице маршрутизации он посылает вас к маме. Вы идете к ней и просите «Мамааа, я хочу кушать». Мама болтает с подругой по телефону и согласно своей таблице маршрутизации посылает вас к папе. И так вы ходите, как дурак, от папы к маме и обратно, туда-сюда, туда-сюда, а все потому что криворукие админы (родители папы и мамы) неправильно настроили таблицу маршрутизации. Чтобы защититься от таких ситуаций придумали понятие TTL (Time To Live), что применительно к нашей ситуации означает количество терпения у мальчика, пока он не скажет «за**ало» и не упадет перед ногами мамы или папы в беспомощном состоянии. Последний, по правилам (стандарты – это «так заведено в семье»), обязан послать короткий нелестный отзыв в адрес того, кто послал мальчика кушать. Это так называемый icmp-пакет «мальчик издох».
- Системное администрирование
- Сетевые технологии